

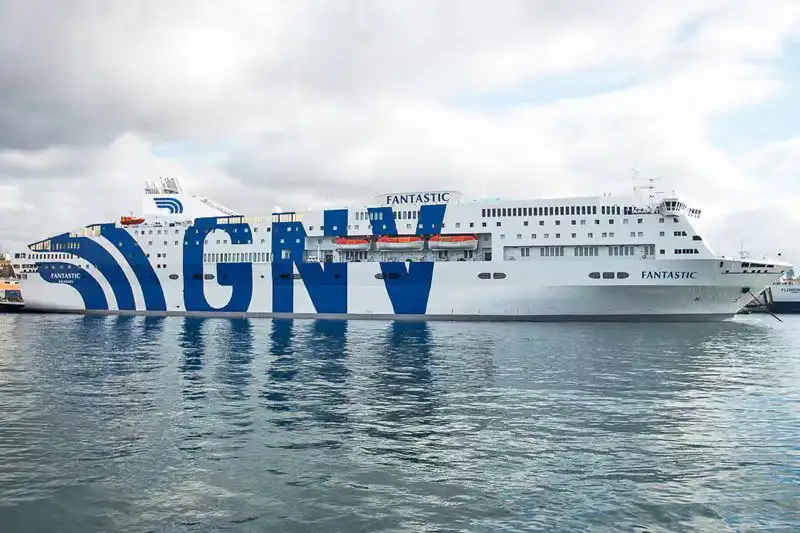

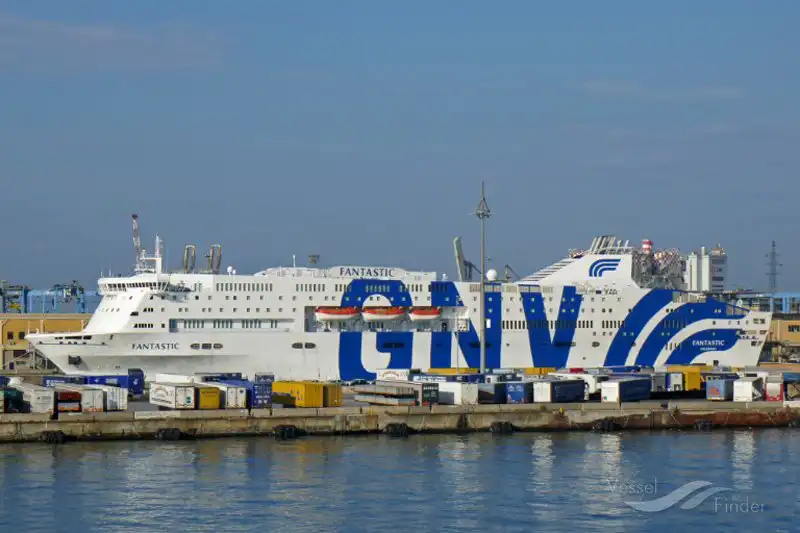
El tráfico marítimo en el Mediterráneo se ha visto comprometido por un incidente de ciberseguridad detectado en el ferry Fantastic, operado por la naviera italiana GNV (Grandi Navi Veloci) del Grupo MSC, mientras el buque permanecía atracado en el puerto de Sète en su habitual ruta con Argel, en el Norte de África.
El buque ro-pax, construido en el año 1996, navega bajo bandera italiana. En sus 188,5 metros de eslora y 26,8 metros de manga puede albergar hasta 2.033 pasajeros en 373 camarotes y 36 suites, además de capacidad para 760 vehículos. Tras unas horas de retención en la rada francesa, el buque retomó su actividad normal.
Remote Access Trojan
Las autoridades francesas e italianas investigan la detección de un malware de acceso remoto (Remote Access Trojan – RAT) en el Fantastic, mientras permanecía atracado en los muelle del puerto francés de Sète. El Estado francés ha tomado cartas en el asunto, propiciando la intervención de la Dirección General de Seguridad Interna (DGSI) debido a la naturaleza del código hallado, que podría permitir el control remoto de sistemas, lo que ha hecho elevar las alarmas hasta considerarse como asunto de seguridad nacional.
Según las pesquisas preliminares, el software malicioso fue localizado por controles internos de la compañía y notificado a las autoridades. Los fiscales de París abrieron una investigación por posible “injerencia extranjera” tras constatar que la muestra del código coincide con técnicas empleadas para toma remota de equipos.
La alarma no se limitó a la búsqueda de autores técnicos: el suceso ha motivado la actuación de los servicios franceses de seguridad (DGSI) y la colaboración judicial con las autoridades italianas. Gracias a las investigaciones se ha procedido a la detención de un miembro de la tripulación de propio barco. Posteriormente, las autoridades italianas detuvieron en Génova a un segundo marinero. Ambos son de nacionalidad letona y, aunque en un principio se puso bajo custodia a un marinero búlgaro, este fue liberado horas después. Al menos uno de los letones ha sido acusado en París de pertenecer a un grupo organizado con el objetivo de atacar sistemas automatizados para “servir los intereses de una potencia extranjera”.
En el terreno operativo, GNV ha comunicado que neutralizó la intrusión y que no se registraron efectos sobre la seguridad de los pasajeros ni sobre la operativa del buque. Desde el punto de vista técnico, expertos consultados por medios especializados recuerdan que un Remote Access Trojan (RAT) “es un vector que, una vez instalado, puede ofrecer a un atacante capacidades de espionaje, exfiltración de datos y, en determinados entornos, la posibilidad de manipular sistemas conectados”. Para tranquilidad del pasaje, las mismas fuentes consideran imposible (o muy improbable) que se pueda tomar el control de un buque a distancia con fines terroristas y apuntan más bien a la capacidad para recolectar datos personales u obtener algún tipo de beneficio económico.
Inversión en ciberseguridad
En buques modernos, donde sistemas de navegación, gestión de carga y comunicaciones comparten infraestructuras y personal, la introducción de un RAT plantea riesgos tanto para la confidencialidad como para la disponibilidad de servicios críticos. Por esa razón, la industria marítima considera estos incidentes como potenciales señales de alerta que llama a reforzar la ciberseguridad, por un lado, y a segmentar las redes informáticas, por otro.
Para el sector portuario y naviero, el caso del Fantastic sirve como recordatorio de dos realidades: la dependencia creciente de sistemas digitales y la persistente vulnerabilidad humana. Las vías de ataque pueden obedecer a sofisticadas cadenas de intrusión, pero también a dispositivos más rudimentarios, como un USB o mediante equipos personales propios en la tripulación o el pasaje y que se hayan visto comprometidos por los hackers.
Así, las recomendaciones de ciberseguridad para armadores y operadores incluyen segmentación estricta de redes de tecnología Operativa (OT) y redes de Tecnología de Información (IT), políticas de control físico de dispositivos, formación continuada de la tripulación en detección de intrusiones y planes de respuesta que contemplen inspección forense y cooperación internacional.
Aunque GNV informó de la rápida neutralización del incidente y de que no hubo consecuencias operativas, el impacto reputacional y operativo tampoco puede subestimarse porque el simple hecho de que un malware con capacidad de control remoto se detecte en un buque de pasajeros invita a revisar procedimientos de emergencias, comunicación con viajeros y protocolos de notificación a autoridades portuarias y clientes. Máxime si la investigación apunta a “intereses de una potencia extranjera”: la dimensión política hace que se tomen resoluciones sobre resiliencia estratégica y protección de infraestructuras críticas.
Mientras la investigación avanza, el caso Fantastic entra en la casilla de alerta para toda la industria: no se trata ya de la disyuntiva entre digitalizar o no, sino de cómo hacerlo con la robustez suficiente para que un incidente informático no se convierta en crisis de seguridad o en una quiebra de confianza para pasajeros y cadenas logísticas. Desde los muelles hasta la sala de máquinas, la ciberseguridad es un requisito técnico y una responsabilidad operativa y política.
Y ahora ¿qué?
Las incógnitas que quedan abiertas son varias: quiénes desarrollaron y desplegaron el malware, si la intención era el espionaje, la interrupción o la preparación de una futura acción más amplia; y hasta qué punto la contaminación fue puntual o sistémica en otros sistemas de la naviera. Algunos medios franceses han señalado las hipótesis no confirmadas de relaciones con actores estatales, mientras las autoridades italianas han procedido ya a actos de investigación y detenciones en puertos italianos.
¿Qué deben hacer ahora los actores del sector? A corto plazo, auditorías forenses completas en los activos expuestos, revisión de inventarios de puertos y buques, y puesta al día urgente de parches y segmentación de redes. A medio plazo, inversión en capacitación ciber-marítima, ejercicios conjuntos entre armadores, autoridades portuarias y agencias nacionales de ciberseguridad, y protocolos de intercambio de inteligencia sobre amenazas para anticipar campañas dirigidas a la navegación comercial. La normativa y la cooperación internacional, desde la OCDE hasta la IMO, tendrán un papel clave en traducir lecciones en obligaciones prácticas.